



Alta disponibilità e flessibilità
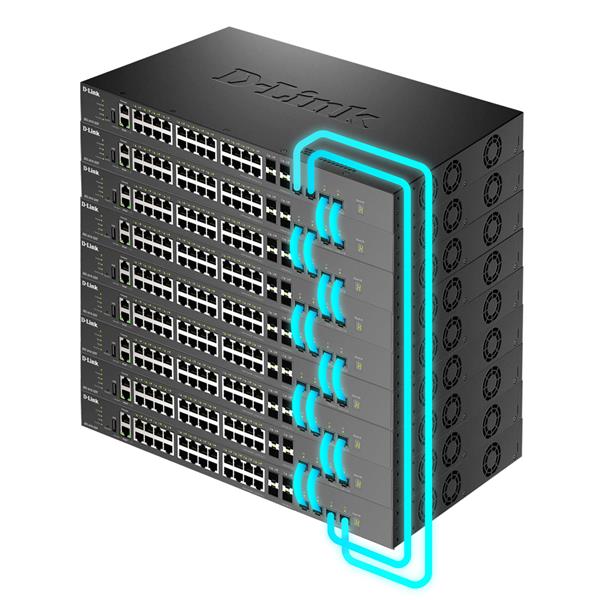
Sfrutta la tecnologia di stacking per espandere la rete in modo semplice e scalabile. Grazie al collegamento diretto tramite cavo di stacking, è possibile aumentare la capacità della rete senza moduli aggiuntivi, migliorando la ridondanza, semplificando la gestione e amministrando l’intero stack attraverso un unico indirizzo IP.
Affidabilità di livello enterprise
La serie integra avanzate funzionalità Layer 2 e Layer 3, tra cui Port Security, Storm Control, Link Aggregation e protocolli Spanning Tree. Supporta inoltre strumenti di gestione professionali come 802.3ah OAM, 802.1ag CFM e interfaccia CLI standard di settore. Il supporto per immagini firmware e configurazioni multiple garantisce maggiore flessibilità operativa.
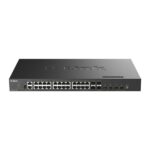
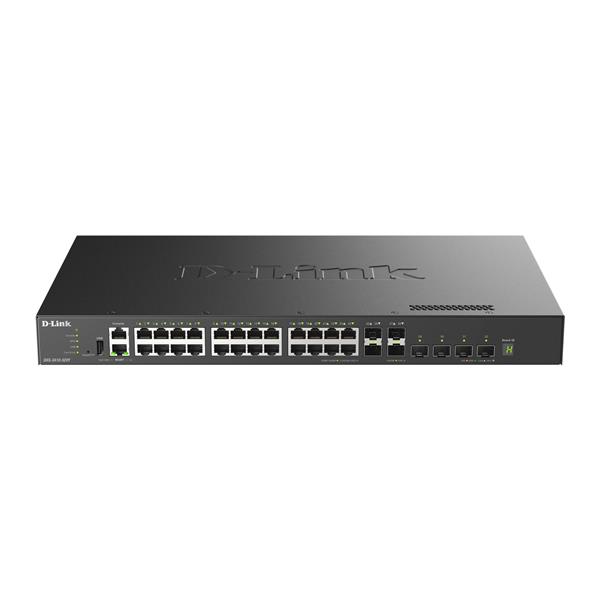
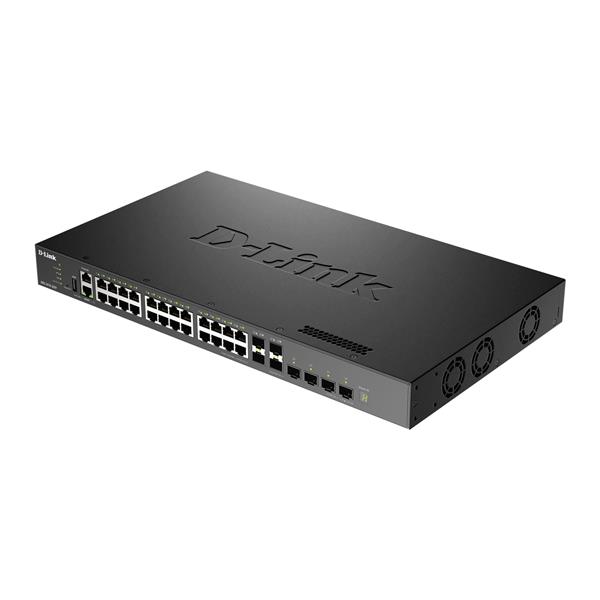
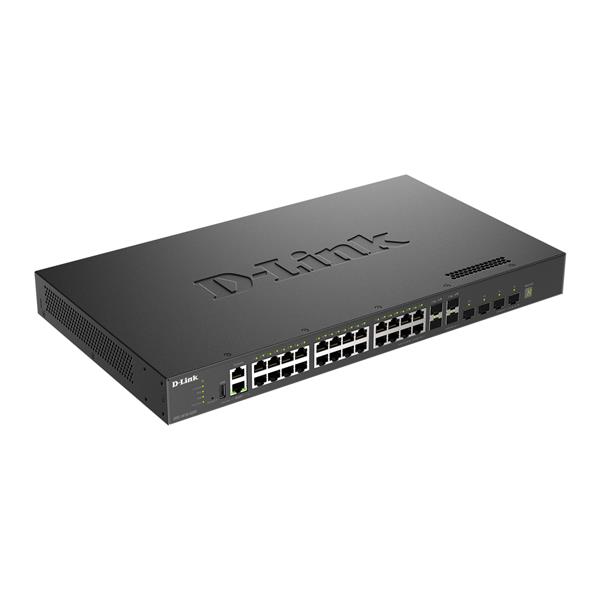
Gli switch sono dotati di 4 porte uplink SFP28 da 25G, che supportano lo stacking fisico per elevata disponibilità e ridondanza. La tecnologia G.8032 Ethernet Ring Protection Switching (ERPS) riduce i tempi di ripristino della rete fino a 50 ms, assicurando la continuità operativa. La presenza di una porta USB 2.0 consente di memorizzare configurazioni, immagini di avvio e file di log (syslog).
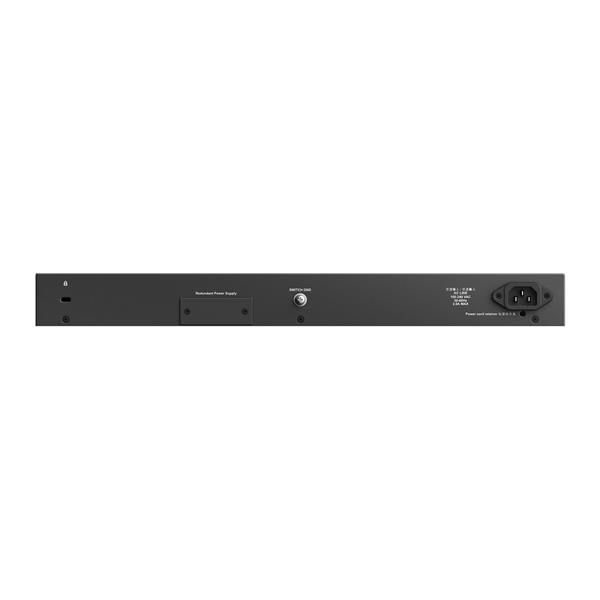
Per una maggiore affidabilità, tutti i modelli supportano un alimentatore ridondante esterno opzionale, garantendo la massima disponibilità anche negli ambienti più critici.
Sicurezza completa
Le più recenti funzionalità di sicurezza, tra cui ACL multilivello e basate sul contenuto dei pacchetti, unite a Storm Control, garantiscono una protezione efficace della rete. L’esclusivo D-Link Safeguard Engine protegge l’infrastruttura da attacchi e traffico anomalo, preservando la continuità operativa del business.
Il controllo degli accessi è ulteriormente rafforzato tramite IP-MAC-Port Binding (IMPB), che associa indirizzo IP, indirizzo MAC e porta fisica. La funzione DHCP Snooping rileva automaticamente le associazioni IP/MAC dai pacchetti DHCP e le memorizza nella whitelist IMPB, offrendo un livello aggiuntivo di sicurezza e controllo.
Controllo degli accessi semplificato
Gli switch supportano diversi meccanismi di autenticazione, tra cui 802.1X, Web-based Access Control (WAC) e MAC-based Access Control (MAC), per implementare criteri di accesso rigorosi e una distribuzione semplice. Dopo l’autenticazione è possibile applicare a ciascun dispositivo policy personalizzate, come appartenenza VLAN, regole QoS e ACL.